この記事を読めば韓国語「백도어」の意味と、Tや株式、野球での使い分け、そのまま使える例文までひと通りわかります。
ニュースや動画で見かけて、「バックドアって、ただの裏口のことなの?」と気になった方も多いのではないでしょうか。
私も最初は「後ろのドア」くらいの感覚でした。
でも調べていくと、分野によってまったく違う顔を見せる言葉で、けっこう驚きました。
백도어の基本の意味と読み方
ここでは백도어がどんな言葉なのか語源と発音、土台になるイメージを整理します。
英語backdoorをハングルで書いた外来語
백도어は英語の「backdoor」をそのままハングルにした外来語で、日本語なら「裏口」や「勝手口」にあたります。
韓国語には「뒷문」という固有語もありますが、専門的な分野では백도어のほうが定着している印象です。
どの分野も英語圏で使われていた用語がそのまま輸入された世界、というのが共通点なんですよね。
発音の目安
カタカナで書くと「ペクトオ」ですが実際の耳には「ペクットオ」寄りに聞こえます。
「ㄱ」のあとに来る「ㄷ」が濃く響く現象によるもので、細かく検証したわけではなく、あくまで私の聞こえ方です。
すべてに共通する「正規ではない入口」というイメージ
分野が変わっても正面ではなく、別の入口から入るという発想は変わりません。
ITなら認証を回避する通路、株式なら審査を迂回する上場、野球なら外れて見えて入ってくる球です。
この軸を持っておくと初めて見る使い方でも意味を想像しやすくなります。
ITやセキュリティ用語としての백도어
韓国語でニュースを読んでいて백도어と出てきたら、まず疑うべきなのがこの意味です。ここを読むと定義と仕組み、実際の事件がつかめます。
正常な認証を回避する秘密の通路
コンピュータセキュリティにおける백도어とは、認証手続きなど正常なセキュリティの仕組みを回避して、システムに無断で入れるようにする秘密の通路のことです。
建物の裏口にたとえられることが多く、正面の手続きを通らずに出入りできるという意味合いになります。
韓国のIT学習の場では
「どのドアロックも開けられるマスターパスワード」
という言い方もよくされます。
個人的にはこの説明がいちばんしっくりきました。
実は最初は「保守のための入口」だった
백도어は最初から悪い存在だったわけではない、という点は意外と知られていません。
もともとはシステム管理者や開発者が緊急時の問題解決や保守のためにあえて残しておいた入口で、「트랩도어(trap door)」とも呼ばれていました。
ところがこの入口が悪意のある人に見つかったり、利用されたりすると話が変わります。
管理者がパスワードを変えても백도어は認証そのものをすり抜けるので効果がありません。
便利さと危うさが紙一重、というわけです。
攻撃者が「戻ってくる」ために仕掛ける
よく話題になる백도어は攻撃者が一度侵入したあと、もう一度入り直すためにひそかに設置する悪性コードの形が中心です。
正常なプロセスに見せかけたり、ルートキットと併用したりして、見つかりにくくします。
チェック・ポイントの解説のとおり、バックドアは攻撃の入口になるだけでなく、検知されないまま社内システムに居座れる点が厄介です。
その後にはデータの窃取、ランサムウェアやスパイウェアの設置が続きます。
韓国で身近になったBPFDoorの事例
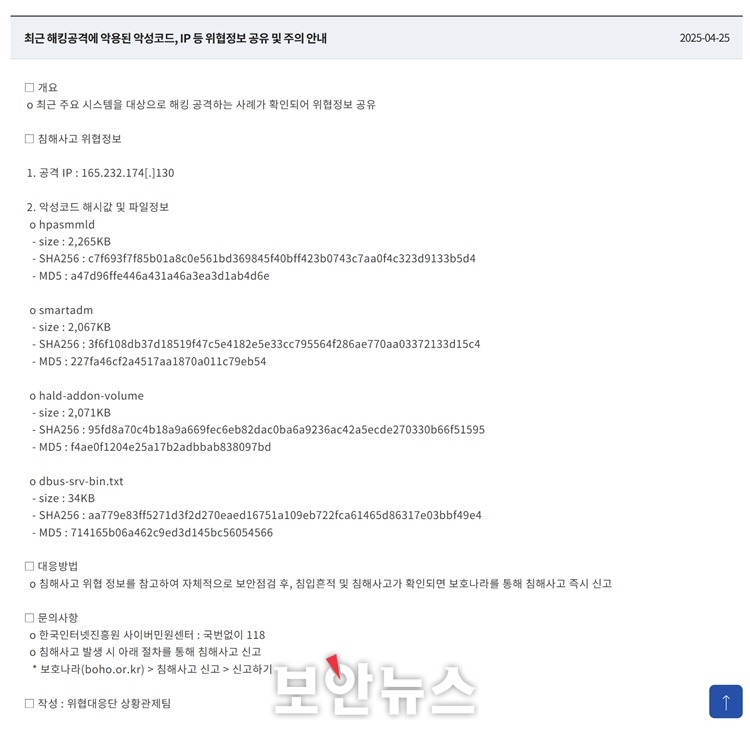
韓国で백도어という言葉が一気に身近になったのは、2025年のSKTの不正アクセス問題がきっかけだったと思います。
KISA(韓国インターネット振興院)は関連する悪性コードとしてBPFDoorを公開して点検を呼びかけました。
BPFDoorはLinuxやSolarisを狙うステルス型のバックドアで、2017年以降の活動が確認されています。
プロセス名を偽装して検知を回避しながら、外部からの命令を受けて機密情報を流出させる機能を持つタイプです。
「백도어악성코드」という見出しを見たら、こうした仕組みを思い浮かべてもらうとよいと思います。
暗号に仕掛けられる백도어
パスワードを抜かれるという話だけではありません。
暗号アルゴリズムの弱点を突いて復号の鍵がなくても暗号を回避する「암호화백도어」もあります。
暗号という「鍵の仕組み」そのものに裏口が混ざる点は、なかなかぞっとします。
近年の大事件に学ぶxz Utilsバックドア
백도어が「どれだけ巧妙に仕込まれるか」を知りたい方には、2024年のxz Utilsの事件がいちばんわかりやすい例です。
ここを読むと現代の백도어が技術だけでなく人間関係も使って入ってくることが見えてきます。
何が起きたのか
2024年3月29日、多くのLinuxで使われる圧縮ツールXZ Utilsに悪意のあるコードが仕込まれていたことが明らかになりました。
影響を受けたのはバージョン5.6.0と5.6.1で、CVSSスコアは最高の10.0でした。
JPCERT/CCの注意喚起によるとコードの挿入は2024年2月24日ごろ、共同開発者によって行われたとされています。
見つけたのは「動作が少し遅い」という違和感
発見のきっかけも印象的でした。
Microsoftの開発者でPostgreSQLの開発にも携わるAndres Freund氏が、SSHの動作の重さを調べていて、不審なコードに気づいたのです。
「ちょっと遅いな」という小さな違和感が世界規模の被害を防いだことになります。
仕組みは巧妙で、でも入口は意外と地味
悪意のあるコードはテスト用ファイルに見せかけたものに隠され、ビルドの過程で取り出されてliblzmaを書き換えるという手の込んだ作り方でした。
結果として特定の秘密鍵を持つ攻撃者が、SSHの認証の前に任意のコードを実行できる状態になります。
こうした백도어が怖いのは、ースコードの見た目では気づきにくいところだと思います。
個人的には「入口は派手な攻撃ではなく、地道な信頼の積み上げ」という点がいちばんの教訓でした。
この事件から私が考えたこと
ここからは私の考察です。
백도어を「ハッカーが外から壊して入る」イメージで捉えていると、見落とすものがあるなと感じました。
信頼されている開発者や配布物の中に入り込む形は従来の対策だけでは防ぎにくいはずです。
実際、複数のセキュリティ企業が「バージョンを5.4.6などの影響を受けないものに戻す」ことを推奨しました。
急いで更新するだけが正解ではないという点も面白いところですよね。
コンパイラにまで仕込める백도어の怖さ
백도어の歴史をさかのぼると、コンパイラそのものに仕込むという発想があります。
ここではセキュリティの世界で語り継がれる古典的な考え方を紹介します。
Ken Thompsonの「信頼を信頼する」問題
コンピュータ科学者のKen Thompson氏はコンパイラを改造し、コンパイルしたすべてのプログラム(自分自身の新しい版も含む)に見えない裏口を入れるという可能性を示しました。
この場合、ソースコードをいくら調べても元の改造の痕跡が見つからなくなります。
なぜ今も重要なのか
私の理解ではこの話は「見えているものを信じてよいのか」という根本的な問いを投げかけています。
ツールそのものが汚染されていたら、チェックに使うツールも信頼できません。
xz Utilsのようなサプライチェーン攻撃が起きた今、この古い議論がもう一度注目されているのも自然だと思います。
株式で使う백도어と우회상장
経済ニュースの백도어はITとは全然ちがう意味で出てきます。
ここを読むと、우회상장の仕組みと投資家が気をつけたい点がわかります。
우회상장は「back door listing」
韓国語の우회상장(迂回上場)は英語で「back door listing」と呼ばれ、백도어リスティングと表現されることもあります。
非上場企業がすでに上場している企業を合併や買収して、証券市場に入る方法です。
通常の上場と何が違うのか
우회상장(迂回上場)とは非上場企業が上場企業と合併、包括的株式交換、資産の譲受や譲渡、株式スワップなどを通じて、正常な手続きを踏まずにそのまま市場に入ることです。
通常の新規上場は取引所の審査を受けて正面から入りますが、우회상장は、すでに上場している会社の枠を使う点が違います。
投資家が気をつけたいポイント
学術研究では우회상장(裏口上場)企業は、新規上場企業と比べて上場前の利益の質が低いという分析結果が出ています。
また、合併の価額が純資産価値より異常に高く評価されて、投資家に被害が出る可能性も指摘されています。
もちろん、우회상장をする会社がすべて悪いわけではありません。
ただ「裏口」という名前のとおり、審査のハードルが違う点は意識しておくと安心です。投資判断は一次情報で確認してくださいね。
韓国のニュースでの見かけ方
実際の記事では백도어よりも「우회상장」と書かれる場面が圧倒的に多い気がします。
これは私の肌感ですが백도어は英語に近い専門的な場面で、우회상장は一般向けの記事で使うという住み分けになっているのかもしれません。
野球で使う백도어슬라이더
野球ファンなら耳にしたことがあるはずです。ここでは백도어슬라이더の意味と、前門との違いを解説します。
球種ではなく「コース」の呼び名
백도어슬라이더(バックドア・スライダー)は特別な球種の名前ではありません。
ストライクゾーンの外側の端をかすめて入ってくるコースのことで、正面から見るとボールに見えるのに、ストライクと判定される球です。
なぜ「裏口」と呼ぶのか
右投手が左打者に投げるスライダーは、者の外側から内側へ入ってくる動きになります。
外に逃げていくように見えたボールが最後にゾーンへ戻ってくるので、打者から見れば「裏から入ってきた」ように感じるはずです。
打者に近い側が「프론트도어」、遠い側が「백도어」という整理もあります。
ゾーンを部屋に見立てるとイメージしやすいのではないでしょうか。
使いどころとリスク
バックドアは、使えば打者を固まらせられる「意外性のある策」ですが、安定した戦略とは言いにくい球です。
コースを外せば甘いボールになるので、決まったときの爽快感の裏に、それなりのリスクがあるんですよね。
日本語との違い
日本の野球中継でも「バックドア」という言葉は使われます。
韓国語の記事では백도어슬라이더と슬라이더とのセットで見かけることが多い印象ですが、これも私の肌感です。
백도어の使い方と例文
実際に使う場面を想定して例文を分野別に紹介します。
以下の例文はすべて私が作ったものです。
ITやセキュリティの例文
- 서버에서백도어가발견되었습니다.(サーバーでバックドアが見つかりました)
- 해커가백도어를심어두었어요.(ハッカーがバックドアを仕込んでおきました)
- 백도어악성코드를점검해주세요.(バックドア型の悪性コードを点検してください)
動詞は「심다(仕込む、植える)」がよく合います。
「発見する」なら「발견하다」、「遮断する」なら「차단하다」です。
株式やビジネスの例文
- 그회사는백도어상장을노리고있어요.(その会社は裏口上場を狙っています)
ただ実際の記事では、「우회상장」のほうが自然な場面が多いと思います。
野球の例文
- 백도어슬라이더에타자가꼼짝도못했어요.(バックドアスライダーに打者は手も足も出ませんでした)
「裏口入学」の意味では使えるのか
日本語の「裏口入学」をそのまま백도어で表せるのか、気になる方もいるかもしれません。
調べた範囲ではそうした意味で定着しているという根拠は見つかりませんでした。
断定は避けますが少なくとも確実な表現ではないので、必要なら辞書などで別の言葉を確認してから使うほうが安心です。
백도어に出会ったときの対処と考え方
ュースで見かけたときの読み方とITの백도어に対する心構えをまとめます。
周りの単語で分野を判断する
- 악성코드、해킹、서버、보안が近くにあればITの意味
- 상장、우회、합병が近くにあれば株式の意味
- 슬라이더、투수、타자が近くにあれば野球の意味
この3パターンでほとんどの場面は判断できると思います。
ITの백도어に備えるとしたら
あくまで一般的な考え方ですがバックドア対策では、ソフトウェアを最新に保つこと、不要なサービスを止めること、ログを定期的に見ることが基本になると思います。
BPFDoorのように検知を回避するタイプもあるので、KISAや各セキュリティ企業が出す点検ガイドを確認する習慣をつけたいところです。
xz Utilsの例から言えるのは「更新すれば安全」とは限らない点です。
更新前に公式の情報を確認する姿勢が大切だと感じています。
「裏口」はいつも悪者とは限らない
最初は保守目的で残された入口だったように、백도어という言葉には善悪より「正規の手続きを通らない」という事実だけが含まれています。
だからこそ、どの分野の話なのかを見極める目が必要なんだと思います。
まとめ
- 백도어は英語backdoorの外来語で「正規ではない入口」というイメージが共通している
- ITでは、認証を回避する秘密の通路を指し、もとは保守目的で残された入口でもあった
- 悪性コードとしては、侵入後の再侵入用に仕掛けられることが多く、BPFDoorが韓国での代表例
- xz Utilsの事件は、信頼されている配布物に仕込まれる現代型の백도어を象徴している
- 株式では우회상장(back door listing)を指し、通常の審査を迂回する点が特徴
- 野球ではゾーン外側の端をかすめて入る슬라이더のコースを指す
- 読むときは近くにある単語で分野を判断するのが近道
韓国語のニュースで백도어を見かけたら、まず周りの言葉に注目してみてください。意味がぐっと読み取りやすくなるはずです😊
コメント